Artikel
Nach UNFOLD #5: Das Ökosystem rund um die Wallet entsteht nur gemeinsam
Die UNFOLD #5 brachte zwei Tage zur europäischen Wallet ins Pathé Nijmegen. Unter den Vortragenden waren Bart Jacobs zur Verbreitung der Wallet, Matthijs de Vries zum Vertrauensrahmen und Lokke Moerel zur Lernschleife mit den Regulierungsbehörden. Für den Anfang braucht es kein neues Gesetz, argumentierte Moerel, wohl aber Führung und etwas Vorstellungskraft.

Am 7. und 8. Oktober kamen Verwaltungen, Banken, Gesundheitsdienstleister, Beratungsunternehmen und Technologiepartner aus ganz Europa im Pathé Nijmegen zur UNFOLD #5 zusammen. France Identité organisierte diese fünfte Ausgabe gemeinsam mit dem niederländischen Ministerium des Innern und für Königreichsbeziehungen, der Stadt Nijmegen, ICTU, Gebruiker Centraal und Ver.iD. Programm, Vortragende und die Aufzeichnungen aller Sessions finden Sie auf der Website von UNFOLD #5.
Tobias van Elferen, Beigeordneter der Stadt Nijmegen und unter anderem für Digitalisierung zuständig, eröffnete den Nachmittag des ersten Tages mit einem Grußwort. Darin ermutigte er die Teilnehmenden, bei den Präsentationen und Demos praktische Fragen zu stellen. Welche Daten sind wirklich nötig? Wer stellt sie aus? Wer kann sie prüfen? Und was passiert, wenn ein digitaler Nachweis abläuft, eine Vollmacht widerrufen wird, ein Telefon verloren geht oder jemand Hilfe braucht?
 Tobias van ElferenBeigeordneter der Stadt Nijmegen
“Diese Fragen machen aus einer überzeugenden Demo einen Dienst, dem Menschen vertrauen können”
Nutzung kommt nicht von selbst
Van Elferens Frage, was passiert, wenn jemand Hilfe braucht, kam in der Session „Private-sector adoption: What Europe Can Learn from Yivi open source wallet“ wieder zur Sprache, gehalten von Prof. Dr. Bart Jacobs, Professor für Computer Security, Privacy & Identity an der Radboud-Universität. Er erklärte, dass viele Menschen die „Wallet-Logik“ nicht sofort verstehen: dass man Daten zuerst auf dem Telefon erhält und danach selbst entscheidet, was man davon zeigt. Meist macht es seiner Erfahrung nach erst nach einigen Anwendungen Klick, und nur für sehr wenige Menschen ist es sofort klar. Deshalb muss laut Jacobs auf die eine oder andere Weise offizielle Hilfe für Nutzerinnen und Nutzer organisiert werden.
Jacobs sprach aus Erfahrung: Er hat Yivi initiiert, eine niederländische Wallet, die seit rund zehn Jahren genutzt wird und einst als Forschungsprojekt begann. Wie viele Menschen die App nutzen, weiß selbst Yivi nicht genau, denn die App verfolgt ihre Nutzer bewusst nicht. Allein über Google Play wurde die App mindestens 100.000-mal heruntergeladen, hinzu kommen die Downloads auf dem iPhone.
Auch Anwendungen, von denen alle profitieren, kommen laut Jacobs nur langsam in Gang. So führt seine eigene Universität, die Radboud-Universität, erst jetzt, nach Jahren, die Passwortwiederherstellung über Yivi ein. Wer sein Passwort verloren hatte, musste bisher mit dem Reisepass an einen Schalter. Die Leute stellen „meist erst spät an einem Freitagnachmittag fest, dass ihr Passwort nicht mehr funktioniert und dass sie bis Montagmorgen einen wichtigen Beitrag bei einer Konferenz einreichen müssen“, erzählte Jacobs. Mit Yivi teilt eine Person ihre eigenen Personendaten aus dem niederländischen Melderegister (BRP). Seit 2018 kann jede Person mit DigiD, dem niederländischen Behörden-Login, diese Daten über die Stadt Nijmegen in Yivi laden. Die Universität gleicht sie mit ihren eigenen Unterlagen ab, und bei Übereinstimmung gibt es ein neues Einmalpasswort. Universität und Nutzer profitieren beide davon, und trotzdem kam es jahrelang nicht voran.
Jacobs wies auf eine weitere Hürde hin: Eine Wallet wird erst nützlich, wenn genügend Organisationen Daten in sie einspeisen. „Das Wallet-Ökosystem funktioniert nur, wenn Sie verlässliche Datenquellen haben, und zwar viele, die Menschen nutzen können“, sagte er. Neben den Personendaten über Nijmegen kann Yivi zum Beispiel Reisepässe auslesen, sodass die App auch außerhalb der Niederlande nutzbar ist. Für die Verbreitung besteht die wichtigste Rolle nationaler Regierungen laut Jacobs darin, Daten an Bürgerinnen und Bürger auszustellen, „weil der Staat über viele Daten verfügt, die genutzt werden können“.
 Prof. Dr. Bart JacobsProfessor für Computer Security, Privacy & Identity an der Radboud-Universität
“Adoption ist furchtbar schwierig, und das wird stark unterschätzt”
Der Rahmen hinter der Wallet
Jacobs’ Plädoyer für mehr Aussteller berührt zwei von Van Elferens Fragen, die nicht die Wallet betrafen, sondern die Organisationen um sie herum: Wer stellt Daten aus, und wer kann sie prüfen? Genau darauf legte Matthijs de Vries vom niederländischen Innenministerium am zweiten Tag den Schwerpunkt. In der Session „What organizations can already do today to prepare for integration?“ sprach er bewusst weniger über die NL Wallet, die noch in Entwicklung befindliche staatliche Wallet, und mehr über das System dahinter. Er wollte zeigen, „dass wir mehr brauchen als nur eine Wallet“, und begann deshalb mit der Frage, „in welcher Welt die Wallet eigentlich landen wird“. Auf seinem Schaubild stand die Wallet in der Mitte: „Der Nutzer steht mit seiner Wallet da und will alles Mögliche, aber darum herum gibt es ein ziemlich großes Ökosystem, das das überhaupt erst möglich macht.“ Warum Nutzer der Wallet vertrauen können, hängt laut De Vries vom Vertrauensrahmen darum herum ab: den Vereinbarungen darüber, wer mitmachen darf und unter welchen Bedingungen.
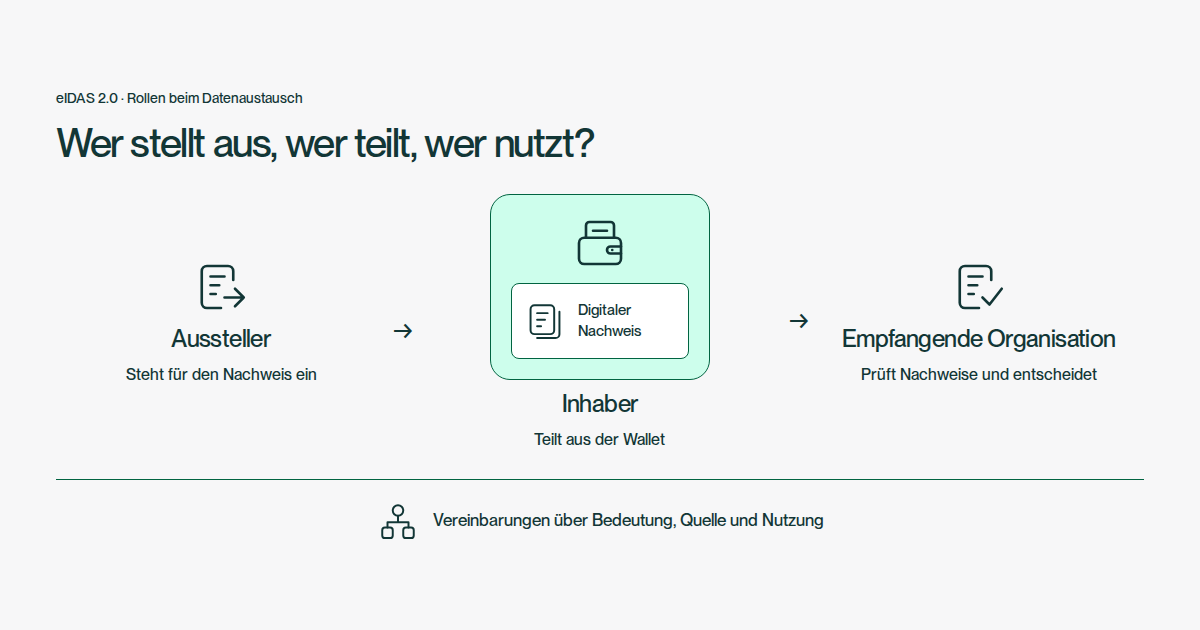
De Vries beschrieb zwei Seiten des Ökosystems rund um die EUDI-Wallet, die europäische digitale Identitäts-Wallet. Auf der einen Seite stehen die Aussteller: Organisationen, die Identitätsdaten und andere Nachweise in die Wallet ausstellen. Sie müssen notifiziert werden und Anforderungen erfüllen, bevor sie mitmachen dürfen. Auf der anderen Seite stehen die vertrauenden Beteiligten: Dienstleister, die Daten aus der Wallet abfragen. Sie müssen sich vorab registrieren und dabei festlegen, welche Daten sie abfragen und warum. Diese Registrierung nannte De Vries eine Säule, „auf der das Vertrauen der Nutzer eigentlich ruhen wird“. Mit einem Registrierungs- und einem Zugangszertifikat prüft die Wallet, ob alles gültig ist, und zeigt an, wer welche Daten anfragt. So entsteht eine Vertrauenskette: Künftig kann die Wallet zum Beispiel anzeigen, dass ein Zugangszertifikat der Stadt Amsterdam gültig ist und von einem qualifizierten Vertrauensdiensteanbieter ausgestellt wurde.
Für Nutzerinnen und Nutzer bedeutet das viele Informationen: wer Daten anfragt, welche und warum, und ob es sich um eine öffentliche Stelle handelt. Es wäre schade, sagte De Vries, „wenn der Großteil der Informationen nicht gesehen, nicht verstanden oder ignoriert wird“. Die vertrauenden Beteiligten haben dabei laut ihm selbst eine wichtige Rolle: „Was werden wir unseren Nutzern wirklich vorlegen?“ Das System selbst befindet sich noch im Aufbau. Die Registrierung wird derzeit eingerichtet, unter anderem mit der niederländischen Handelskammer (KVK), und aus dem Publikum kam der Hinweis, dass es noch wenige vertrauende Beteiligte gibt, und erst recht wenige private. De Vries hoffte, dass Schwung entsteht, sobald das System gut funktioniert und die Menschen die Wallet nutzen wollen.
“Mir ist auch heute aufgefallen … dass es sehr oft um die verschiedenen Wallets und die vielen Möglichkeiten geht. Und dass der Schwerpunkt oft etwas weniger auf dem Vertrauensrahmen liegt und darauf, warum wir der Wallet eigentlich vertrauen werden”
Lernen, indem man es gemeinsam tut
Wie man ein solches System auf den Weg bringt, war schon am Vormittag des ersten Tages das Thema von Prof. Lokke Moerel, Professorin für Global ICT Law an der Universität Tilburg. Ihre Kernbotschaft in der Session „e-ID Wallets: when compliance requires innovation“ lautete: „Es ist Orchestrierung, … es ist Zusammenarbeit, der Versuch, alle Teile zusammenarbeiten zu lassen.“ Eine technische Lösung zu entwickeln und anzunehmen, dass alle folgen, funktioniert nicht, sagte Moerel. Bei neuer Technologie kann die Gesetzgebung ihr zufolge auch nicht alles im Voraus vorschreiben; die Regeln müssen also entstehen, indem man es gemeinsam tut.
Der Ansatz dafür muss laut Moerel nicht neu erfunden werden: Es gibt viel Forschung dazu, und der am besten bewährte Weg ist ein lernorientierter Ansatz mit einer Lernschleife, in der Organisationen den Regulierungsbehörden laufend zurückmelden, was funktioniert. Zuerst setzt der Gesetzgeber breite Ziele, wie in eIDAS 2.0, der überarbeiteten europäischen Verordnung über digitale Identität. Organisationen entwickeln und experimentieren und melden ihre Erfahrungen zurück. Danach folgen technische Standards, und dann „beginnen Sie, das Ökosystem in Pilotprojekten zu organisieren, und schauen, was funktioniert“. Erst ganz am Ende kommen die Anforderungen an die Zertifizierung. Laut Moerel endet diese Lernschleife nicht beim Gesetzgeber: Die Aufsichtsbehörden sind Teil der Diskussion und müssen aus allen Testumgebungen und Praxisfällen erfahren, was funktioniert und was nicht, damit die richtigen Kriterien entstehen. „Man braucht einen lernenden, experimentierenden Ansatz, damit es funktioniert“, sagte sie.
Moerel setzt sich seit 2017 dafür ein, digitale Identität als öffentliche Infrastruktur zu verstehen. Damals begann sie überall das Gespräch mit einer einzigen Frage: „Wie um Himmels willen konnten wir das ganze Internet ohne digitale Identität organisieren?“ Reisepässe, Führerscheine und Register wie das Handelsregister ermöglichen Handel und Geschäftsverkehr, und das ist eine Kernaufgabe des Staates. Moerel rechnet die digitale Identität zu derselben Kernaufgabe. Der Staat muss dabei nicht alle Daten selbst ausstellen; das können auch andere Organisationen tun. Aber er soll das Ökosystem „organisieren, regulieren und orchestrieren“.
Im November 2019 empfahl der niederländische Cyber Security Raad, dem Moerel angehört, in seiner Stellungnahme „Naar een veilig eID-stelsel“ zu einem sicheren eID-System, nicht nur die Dienste der Verwaltung, sondern auch die von Unternehmen so einzurichten, dass sie aufeinander abgestimmt sind, mit einer unterstützenden und koordinierenden Rolle des Staates, „weil man sonst in einem Henne-Ei-Problem landet“. Ohne Steuerung wartet jeder auf den anderen. Daten und Identität gehören zu dieser öffentlichen Infrastruktur, sagte Moerel, „und wir müssen dafür sorgen, dass sie offen und interoperabel ist“. Was das bedeutet, zeigte sie an einem Beispiel aus der Telefonie. Mit einem Vertrag bei KPN kann man auch jemanden bei einem anderen Anbieter anrufen, weil Telefonie als öffentliche Infrastruktur reguliert ist. Mit WhatsApp erreicht man nur Menschen, die auch WhatsApp haben. Digitale Identität sollte nicht in einem solchen „kommerziellen Walled Garden“ eingesperrt sein.
 Prof. Lokke MoerelProfessorin für Global ICT Law an der Universität Tilburg und Mitglied des niederländischen Cyber Security Raad
“Wenn Sie die Adoption nicht von Anfang an berücksichtigen, werden Ihre Initiativen scheitern”
Für eine solche offene Infrastruktur müssen die Niederlande laut Moerel nicht bei null anfangen. Es gibt bereits datenschutzfreundliche Lösungen, die später unter eIDAS zertifiziert werden können, und die Datenschutzanforderungen, die Jacobs mit Yivi gesetzt hat, sind in die europäischen Regeln eingeflossen. In Nijmegen sah Moerel diese Lernschleife bereits in der Praxis. Die Stadt baute ein Ökosystem auf, in dem Personendaten sicher in eine Wallet gelangen, und testete die Anwendungen. Kein Gesetz verbot das, und die Stadt nutzte diesen Spielraum. Moerel empfahl, auf dem aufzubauen, was es bereits gibt: solche Testumgebungen zu finanzieren und die Aufsichtsbehörden einzubeziehen, „damit auch sie lernen können“. Dafür ist kein neues Gesetz nötig, wohl aber „Führung und etwas Vorstellungskraft“. Auch Van Elferen betonte in seinem Grußwort am ersten Tag, dass es nur gemeinsam geht: „Keine einzelne Stadt, kein Ministerium, keine Universität und kein Unternehmen kann das allein schaffen.“