Artikel
Na UNFOLD #5: het ecosysteem rond de wallet bouw je samen
UNFOLD #5 bracht twee dagen over de Europese wallet naar Pathé Nijmegen. Onder de sprekers waren Bart Jacobs over adoptie, Matthijs de Vries over het vertrouwensstelsel en Lokke Moerel over de leerlus met de regelgevers. Om te beginnen is geen nieuwe wet nodig, betoogde Moerel, wel leiderschap en wat verbeelding.

Op 7 en 8 oktober kwamen in Pathé Nijmegen overheden, banken, zorgaanbieders, adviseurs en technologiepartners uit heel Europa bij elkaar voor UNFOLD #5. France Identité organiseerde deze vijfde editie samen met het ministerie van Binnenlandse Zaken en Koninkrijksrelaties (BZK), de gemeente Nijmegen, ICTU, Gebruiker Centraal en Ver.iD. Het programma, de sprekers en de opnames van alle sessies staan op de website van UNFOLD #5.
Tobias van Elferen, wethouder van Nijmegen met onder meer digitalisering in de portefeuille, opende de middag van de eerste dag met een welkomstwoord. Daarin moedigde Van Elferen de deelnemers aan om bij de presentaties en demo’s praktische vragen te stellen. Welke gegevens zijn echt nodig? Wie geeft ze uit? Wie kan ze controleren? En wat gebeurt er als een digitale verklaring verloopt, een machtiging wordt ingetrokken, een telefoon kwijtraakt of een gebruiker hulp nodig heeft?
 Tobias van ElferenWethouder van de gemeente Nijmegen
“Die vragen maken van een overtuigende demo een dienst waar mensen op kunnen vertrouwen”
Gebruik komt niet vanzelf
Van Elferens vraag wat er gebeurt als een gebruiker hulp nodig heeft, kwam terug in de sessie ‘Private-sector adoption: What Europe Can Learn from Yivi open source wallet’ van prof. dr. Bart Jacobs, hoogleraar computer security, privacy & identity aan de Radboud Universiteit. Daarin vertelde hij dat veel mensen de ‘walletlogica’ niet meteen begrijpen: dat je gegevens eerst op je telefoon ontvangt en daarna zelf kiest wat je ervan laat zien. Pas na een paar keer gebruik valt volgens hem meestal het kwartje, en voor heel weinig mensen is het meteen duidelijk. Daarom moet er volgens Jacobs op de een of andere manier officiële hulp voor gebruikers worden georganiseerd.
Jacobs sprak hier uit ervaring: hij stond aan de wieg van Yivi, een Nederlandse wallet die al ongeveer tien jaar in gebruik is en ooit als onderzoeksproject begon. Hoeveel mensen de app gebruiken, weet ook Yivi zelf niet precies, want de app volgt zijn gebruikers bewust niet. Alleen al via Google Play is de app ten minste 100.000 keer gedownload, en daar komen de downloads op de iPhone nog bij.
Ook toepassingen waar iedereen baat bij heeft, komen volgens Jacobs traag op gang. Zo voert de Radboud Universiteit pas nu, na jaren, wachtwoordherstel via Yivi in. Wie het wachtwoord kwijt was, moest tot nu toe met een paspoort naar een balie. Mensen ontdekken ‘meestal pas laat op een vrijdagmiddag dat hun wachtwoord niet meer werkt, en dat ze vóór maandagochtend een belangrijk paper naar een conferentie moeten sturen’, vertelde Jacobs. Met Yivi deelt iemand de eigen persoonsgegevens uit de Basisregistratie Personen (BRP). Sinds 2018 kan iedereen met DigiD die gegevens via de gemeente Nijmegen in Yivi laden. De universiteit vergelijkt ze met haar administratie, en bij een match volgt een nieuw eenmalig wachtwoord. Universiteit en gebruiker zijn er allebei mee geholpen, en toch kwam het jarenlang niet van de grond.
Jacobs wees op nog een drempel: een wallet is pas bruikbaar als er genoeg organisaties zijn die er gegevens in zetten. ‘Het wallet-ecosysteem werkt alleen als je betrouwbare databronnen hebt, en je er veel hebt die mensen kunnen gebruiken’, zei hij. Naast de persoonsgegevens via Nijmegen kan Yivi bijvoorbeeld paspoorten uitlezen, zodat de app ook buiten Nederland bruikbaar is. Voor adoptie is de belangrijkste rol van nationale overheden volgens Jacobs om gegevens aan inwoners uit te geven, ‘omdat de overheid veel data in bezit heeft die gebruikt kan worden’.
 prof. dr. Bart JacobsHoogleraar computer security, privacy & identity aan de Radboud Universiteit
“Adoptie is verschrikkelijk moeilijk, en dat wordt sterk onderschat”
Het stelsel achter de wallet
Jacobs’ pleidooi voor meer uitgevers raakt aan twee van Van Elferens vragen die niet over de wallet gingen, maar over de organisaties eromheen: wie geeft gegevens uit, en wie kan ze controleren? Daar legde Matthijs de Vries van het ministerie van BZK op de tweede dag de nadruk. In de sessie ‘What organizations can already do today to prepare for integration?’ sprak hij bewust minder over de NL Wallet, de overheidswallet die nog in ontwikkeling is, en meer over het stelsel. Hij wilde laten zien ‘dat we meer nodig hebben dan alleen een wallet’, en begon daarom bij de vraag ‘in welke wereld gaat nou eigenlijk de wallet landen?’ Op zijn schema stond de wallet in het midden: ‘De gebruiker staat met zijn wallet die van alles wil, maar daaromheen zit best een groot ecosysteem om dit überhaupt mogelijk te maken.’ Waarom een gebruiker de wallet kan vertrouwen, hangt volgens De Vries af van het vertrouwensstelsel daaromheen: de afspraken over wie mag meedoen en onder welke voorwaarden.
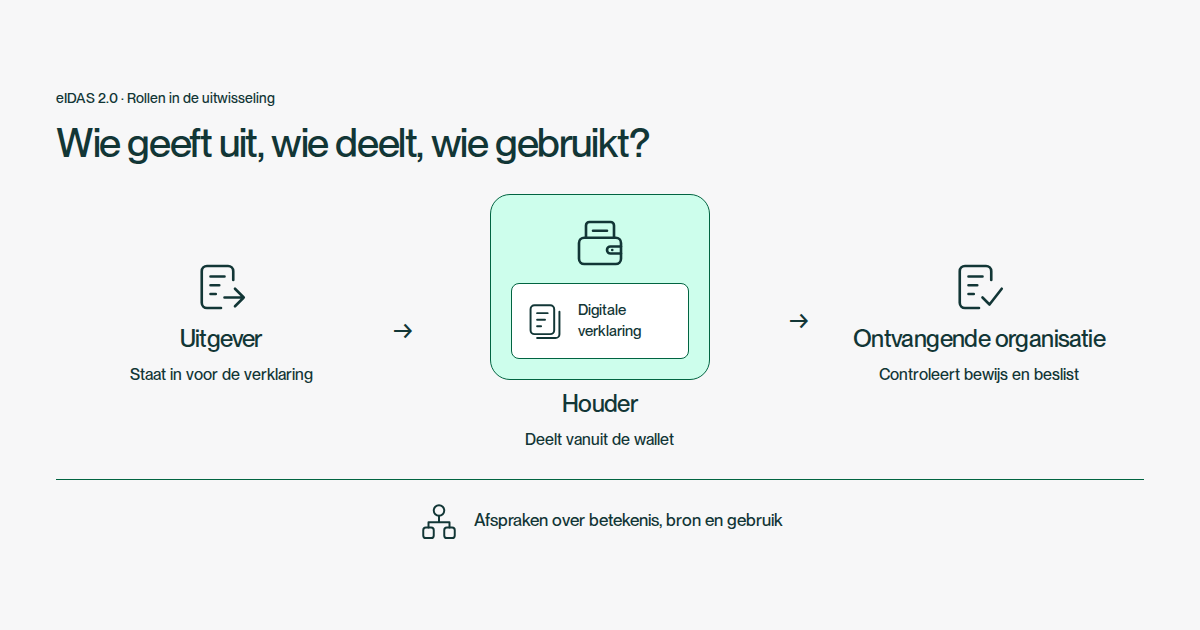
De Vries beschreef twee kanten van het ecosysteem rond de EUDI-wallet, de Europese digitale identiteitswallet. Aan de ene kant staan de uitgevers: organisaties die identiteitsgegevens en andere verklaringen in de wallet uitgeven. Zij moeten worden aangemeld en aan eisen voldoen voordat ze mogen meedraaien. Aan de andere kant staan de vertrouwende partijen: dienstverleners die gegevens uit de wallet opvragen. Zij moeten zich vooraf registreren en daarbij vastleggen welke gegevens ze vragen en waarom. Die registratie noemde De Vries een pijler ‘waar eigenlijk toch het vertrouwen van de gebruiker op zal leunen’. Met een registratie- en een toegangscertificaat controleert de wallet of alles geldig is, en laat hij de gebruiker zien wie om welke gegevens vraagt. Zo ontstaat een keten van vertrouwen: straks kan de wallet bijvoorbeeld laten zien dat een toegangscertificaat van de gemeente Amsterdam geldig is en is uitgegeven door een gekwalificeerde vertrouwensdienstverlener.
Voor de gebruiker levert dat veel informatie op: wie om gegevens vraagt, welke en waarom, en of het om een overheidsinstantie gaat. Het zou jammer zijn, zei De Vries, ‘als het gros van de informatie niet gezien, niet gesnapt of genegeerd wordt’. Vertrouwende partijen hebben daarin volgens hem zelf een belangrijke rol: ‘Wat gaan we echt aan onze gebruikers voorschotelen?’ Het stelsel zelf is nog in opbouw. De registratie wordt nu ingericht, onder meer met de Kamer van Koophandel (KVK), en uit de zaal kwam de opmerking dat er nog weinig vertrouwende partijen zijn, en zeker nog weinig private. De Vries hoopte dat er momentum ontstaat zodra het stelsel goed werkt en mensen de wallet willen gebruiken.
“Ik merkte ook vandaag … dat het heel vaak over de verschillende wallets gaat en over de vele mogelijkheden. En dat de nadruk vaak wat minder ligt op het vertrouwensraamwerk en waarom we nou eigenlijk gaan vertrouwen in de wallet”
Leren door het samen te doen
Hoe je zo’n stelsel van de grond krijgt, was al op de ochtend van de eerste dag het onderwerp van prof. mr. Lokke Moerel, hoogleraar Global ICT Law aan Tilburg University. Haar kernboodschap in de sessie ‘e-ID Wallets: when compliance requires innovation’ was: ‘Het is orkestratie, … het is samenwerking, proberen alle onderdelen samen te laten werken.’ Een technische oplossing ontwikkelen en aannemen dat iedereen volgt, werkt niet, zei Moerel. Bij nieuwe technologie kan wetgeving volgens haar ook niet vooraf alles voorschrijven, dus moeten de regels ontstaan door het samen te doen.
De aanpak daarvoor hoeft volgens Moerel niet opnieuw te worden uitgevonden: er is veel onderzoek naar gedaan, en de best bewezen manier is een lerende aanpak, met een leerlus waarin organisaties steeds aan de regelgevers terugkoppelen wat werkt. Eerst stelt de wetgever brede doelen, zoals in eIDAS 2.0, de herziene Europese verordening over digitale identiteit. Organisaties ontwikkelen en experimenteren, en koppelen hun ervaringen terug. Daarna volgen technische standaarden, en dan ‘begin je het ecosysteem te organiseren in pilots, en kijk je wat werkt’. Pas als laatste komen de eisen voor certificering. Die leerlus stopt volgens Moerel niet bij de wetgever: de toezichthouders zijn onderdeel van het gesprek en moeten uit alle testomgevingen en praktijkproeven horen wat werkt en wat niet, zodat de juiste criteria ontstaan. Je hebt zo’n lerende, experimenterende aanpak nodig om het te laten werken, zei ze.
Moerel pleit al sinds 2017 voor digitale identiteit als publieke infrastructuur. Ze begon toen overal het gesprek met één vraag: ‘Hoe hebben we in vredesnaam het hele internet kunnen organiseren zonder digitale identiteit?’ Paspoorten, rijbewijzen en registers zoals het handelsregister maken handel en economisch verkeer mogelijk, en dat is een kerntaak van de overheid. Moerel rekent digitale identiteit tot diezelfde kerntaak. De overheid hoeft daarbij niet alle gegevens zelf uit te geven; dat kunnen ook andere organisaties doen. Wel hoort ze het ecosysteem te ‘organiseren, reguleren en orkestreren’.
In november 2019 adviseerde de Cyber Security Raad, waarvan Moerel lid is, in ‘Naar een veilig eID-stelsel’ om niet alleen de diensten van de overheid maar ook die van bedrijven zo in te richten dat ze op elkaar aansluiten, met een faciliterende en coördinerende rol voor de overheid, ‘want anders beland je in een kip-en-eiprobleem’. Zonder regie wacht iedereen op elkaar. Data en identiteit horen volgens Moerel bij die publieke infrastructuur, ‘en we moeten ervoor zorgen dat die open en interoperabel is’. Wat dat betekent, liet ze zien met een voorbeeld uit de telefonie. Met een abonnement bij KPN kun je ook iemand bij een andere provider bellen, omdat telefonie als publieke infrastructuur is gereguleerd. Met WhatsApp bereik je alleen wie ook WhatsApp heeft. Digitale identiteit hoort niet opgesloten te zitten in zo’n ‘commerciële walled garden’.
 prof. mr. Lokke MoerelHoogleraar Global ICT Law aan Tilburg University en lid van de Cyber Security Raad
“Als je adoptie niet vanaf het begin meeneemt, mislukken je initiatieven”
Voor zo’n open infrastructuur hoeft Nederland volgens Moerel niet bij nul te beginnen. Er zijn al privacyvriendelijke oplossingen die later onder eIDAS gecertificeerd kunnen worden, en de privacy-eisen die Jacobs met Yivi stelde, wogen mee in de Europese regels. In Nijmegen zag Moerel die leerlus al in de praktijk. De gemeente zette een ecosysteem op waarin persoonsgegevens veilig in een wallet komen, en testte de toepassingen. Geen wet verbood dat, en de gemeente nam die ruimte. Moerel raadde aan om te omarmen wat er al is: zulke testomgevingen financieren en de toezichthouders erbij betrekken, ‘zodat ook zij kunnen leren’. Daarvoor is geen nieuwe wet nodig, wel ‘leiderschap en wat verbeelding’. Ook Van Elferen benadrukte in zijn welkomstwoord op de eerste dag dat het alleen samen kan: ‘Geen enkele stad, ministerie, universiteit of bedrijf kan dit in z’n eentje doen.’