Article
Après UNFOLD #5 : l’écosystème autour du portefeuille numérique se construit ensemble
Au Pathé Nijmegen, UNFOLD #5 a consacré deux jours au portefeuille numérique européen. Parmi les intervenants figuraient Bart Jacobs sur l’adoption, Matthijs de Vries sur le cadre de confiance et Lokke Moerel sur la boucle d’apprentissage avec les régulateurs. Pour commencer, il ne faut pas de nouvelle loi, a soutenu Moerel, mais du leadership et un peu d’imagination.

Les 7 et 8 octobre, des administrations, des banques, des acteurs de la santé, des consultants et des partenaires technologiques de toute l’Europe se sont réunis au Pathé Nijmegen pour UNFOLD #5. France Identité a organisé cette cinquième édition avec le ministère néerlandais de l’Intérieur et des Relations au sein du Royaume, la ville de Nimègue, ICTU, Gebruiker Centraal et Ver.iD. Le programme, les intervenants et les enregistrements de toutes les sessions sont disponibles sur le site d’UNFOLD #5.
Tobias van Elferen, adjoint au maire de Nimègue chargé notamment du numérique, a ouvert l’après-midi de la première journée par un mot de bienvenue. Il y a encouragé les participants à poser des questions pratiques lors des présentations et des démonstrations. Quelles données sont vraiment nécessaires ? Qui les émet ? Qui peut les vérifier ? Et que se passe-t-il lorsqu’un justificatif numérique expire, qu’un mandat est révoqué, qu’un téléphone est perdu ou qu’un utilisateur a besoin d’aide ?
 Tobias van ElferenAdjoint au maire de Nimègue
“Ce sont ces questions qui transforment une démonstration convaincante en un service auquel les gens peuvent se fier”
L’usage ne vient pas tout seul
La question de Van Elferen sur ce qui se passe lorsqu’un utilisateur a besoin d’aide est revenue dans la session « Private-sector adoption: What Europe Can Learn from Yivi open source wallet » du professeur Bart Jacobs, titulaire de la chaire de sécurité informatique, de protection de la vie privée et d’identité à l’université Radboud. Il y a expliqué que beaucoup de gens ne saisissent pas tout de suite la « logique du portefeuille numérique » : on reçoit d’abord des données sur son téléphone, puis on choisit soi-même ce que l’on en montre. Selon lui, le déclic ne se produit généralement qu’après quelques utilisations, et pour très peu de gens c’est clair tout de suite. C’est pourquoi, selon Jacobs, il faut organiser d’une manière ou d’une autre une aide officielle pour les utilisateurs.
Jacobs parlait d’expérience : il est à l’origine de Yivi, un portefeuille néerlandais utilisé depuis une dizaine d’années, qui a d’abord été un projet de recherche. Même Yivi ne sait pas exactement combien de personnes utilisent l’application, car elle ne suit délibérément pas ses utilisateurs. Rien que sur Google Play, l’application a été téléchargée au moins 100 000 fois, sans compter les téléchargements sur iPhone.
Selon Jacobs, même les applications qui profitent à tous démarrent lentement. Son université, l’université Radboud, ne met en place que maintenant, après des années, la récupération de mot de passe via Yivi. Jusqu’ici, quiconque avait perdu son mot de passe devait se présenter à un guichet avec son passeport. Les gens découvrent « généralement tard un vendredi après-midi que leur mot de passe ne fonctionne plus, et qu’ils doivent envoyer avant lundi matin un article important à une conférence », a raconté Jacobs. Avec Yivi, une personne partage ses propres données personnelles issues du registre néerlandais de la population (BRP). Depuis 2018, toute personne disposant de DigiD, l’identifiant public néerlandais, peut charger ces données dans Yivi via la ville de Nimègue. L’université les compare à ses propres fichiers et, en cas de correspondance, délivre un nouveau mot de passe à usage unique. L’université comme l’utilisateur y gagnent, et pourtant le projet n’a pas décollé pendant des années.
Jacobs a souligné un autre obstacle : un portefeuille ne devient utile que si suffisamment d’organisations y déposent des données. « L’écosystème des portefeuilles ne fonctionne que si vous disposez de sources de données fiables, et de nombreuses sources que les gens peuvent utiliser », a-t-il déclaré. Outre les données personnelles via Nimègue, Yivi peut par exemple lire les passeports, si bien que l’application est aussi utilisable en dehors des Pays-Bas. Pour l’adoption, le rôle le plus important des gouvernements nationaux consiste selon Jacobs à émettre des données à destination des citoyens, « parce que l’État détient beaucoup de données qui peuvent être utilisées ».
 Pr Bart JacobsProfesseur de sécurité informatique, de protection de la vie privée et d’identité à l’université Radboud
“L’adoption est terriblement difficile, et c’est fortement sous-estimé”
Le cadre derrière le portefeuille
Le plaidoyer de Jacobs pour davantage d’émetteurs rejoint deux des questions de Van Elferen qui ne portaient pas sur le portefeuille, mais sur les organisations qui l’entourent : qui émet les données, et qui peut les vérifier ? C’est là-dessus que Matthijs de Vries, du ministère néerlandais de l’Intérieur, a mis l’accent le deuxième jour. Dans la session « What organizations can already do today to prepare for integration? », il a délibérément moins parlé du NL Wallet, le portefeuille public encore en développement, que du système qui l’entoure. Il voulait montrer « que nous avons besoin de plus qu’un simple portefeuille », et il est donc parti de la question « dans quel monde le portefeuille va-t-il réellement atterrir ? » Son schéma plaçait le portefeuille au centre : « L’utilisateur, avec son portefeuille, veut toutes sortes de choses, mais autour se trouve un écosystème assez vaste pour rendre tout cela possible. » Selon De Vries, la confiance qu’un utilisateur peut accorder au portefeuille dépend du cadre de confiance qui l’entoure : les accords sur qui peut participer et à quelles conditions.
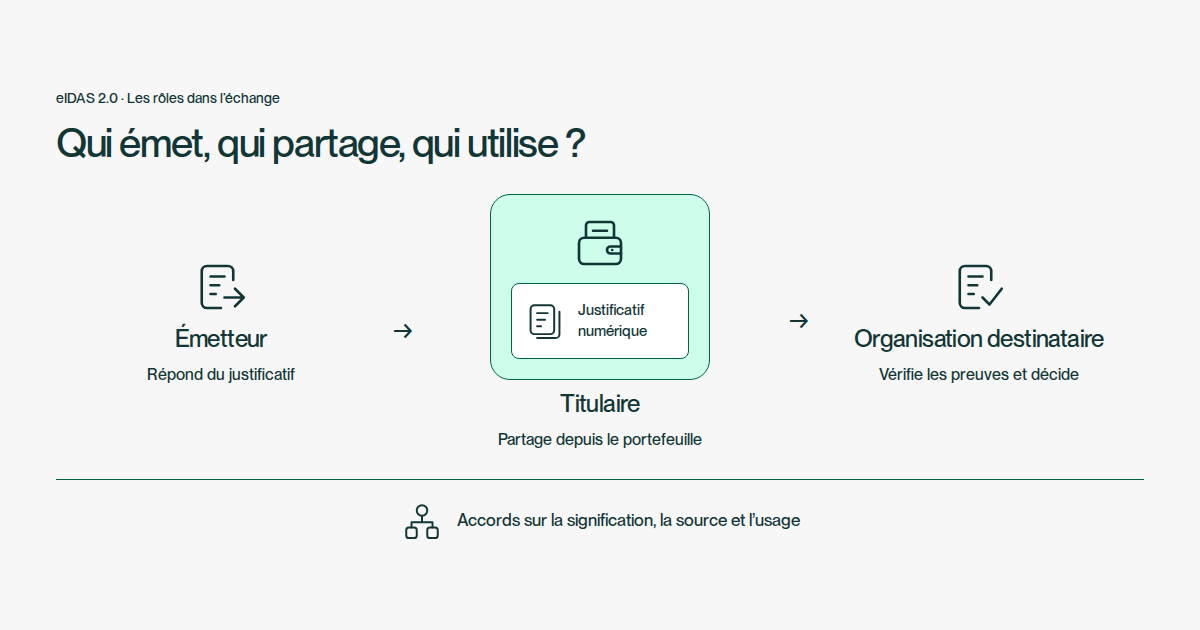
De Vries a décrit deux côtés de l’écosystème autour du portefeuille EUDI, le portefeuille européen d’identité numérique. D’un côté se trouvent les émetteurs : les organisations qui émettent des données d’identité et d’autres justificatifs dans le portefeuille. Ils doivent être notifiés et satisfaire à des exigences avant de pouvoir participer. De l’autre côté se trouvent les parties utilisatrices : les prestataires de services qui demandent des données au portefeuille. Elles doivent s’enregistrer au préalable et indiquer quelles données elles demandent et pourquoi. De Vries a qualifié cet enregistrement de pilier « sur lequel reposera en fait la confiance de l’utilisateur ». Grâce à un certificat d’enregistrement et à un certificat d’accès, le portefeuille vérifie que tout est valide et montre à l’utilisateur qui demande quelles données. Il en résulte une chaîne de confiance : à l’avenir, le portefeuille pourra par exemple indiquer qu’un certificat d’accès de la ville d’Amsterdam est valide et a été délivré par un prestataire de services de confiance qualifié.
Pour l’utilisateur, cela représente beaucoup d’informations : qui demande des données, lesquelles et pourquoi, et s’il s’agit d’un organisme public. Ce serait dommage, a dit De Vries, « si la plupart des informations n’étaient pas vues, pas comprises ou ignorées ». Selon lui, les parties utilisatrices ont elles-mêmes un rôle important à jouer : « Qu’allons-nous vraiment présenter à nos utilisateurs ? » Le système lui-même est encore en construction. L’enregistrement est en cours de mise en place, notamment avec la Chambre de commerce néerlandaise (KVK), et une remarque du public a souligné qu’il y a encore peu de parties utilisatrices, et certainement peu de parties privées. De Vries espérait qu’une dynamique s’enclenche dès que le système fonctionnera bien et que les gens voudront utiliser le portefeuille.
“J’ai encore remarqué aujourd’hui … qu’il est très souvent question des différents portefeuilles et de leurs nombreuses possibilités. Et que l’accent est souvent un peu moins mis sur le cadre de confiance et sur la raison pour laquelle nous allons réellement faire confiance au portefeuille”
Apprendre en le faisant ensemble
Comment faire décoller un tel système : c’était, dès la matinée de la première journée, le sujet de la professeure Lokke Moerel, titulaire de la chaire Global ICT Law à l’université de Tilburg. Son message clé dans la session « e-ID Wallets: when compliance requires innovation » était : « C’est de l’orchestration, … c’est de la coopération, essayer de faire fonctionner toutes les parties ensemble. » Développer une solution technique en supposant que tout le monde suivra ne fonctionne pas, a déclaré Moerel. Face à une nouvelle technologie, la législation ne peut pas non plus, selon elle, tout prescrire à l’avance ; les règles doivent donc naître de la pratique commune.
Selon Moerel, l’approche à suivre n’a pas besoin d’être réinventée : de nombreuses recherches y ont été consacrées, et la méthode la plus éprouvée est une approche fondée sur l’apprentissage, avec une boucle d’apprentissage dans laquelle les organisations signalent en permanence aux régulateurs ce qui fonctionne. D’abord, le législateur fixe des objectifs larges, comme dans eIDAS 2.0, le règlement européen révisé sur l’identité numérique. Les organisations développent et expérimentent, et font remonter leurs retours d’expérience. Viennent ensuite les normes techniques, puis « vous commencez à organiser l’écosystème dans des projets pilotes, et vous voyez ce qui fonctionne ». Ce n’est qu’à la fin que viennent les exigences de certification. Selon Moerel, cette boucle d’apprentissage ne s’arrête pas au législateur : les autorités de contrôle font partie de la discussion et doivent apprendre de tous les environnements de test et cas pratiques ce qui fonctionne ou non, afin que les bons critères émergent. « Il faut une approche fondée sur l’apprentissage et l’expérimentation pour que cela fonctionne », a-t-elle déclaré.
Moerel plaide depuis 2017 pour faire de l’identité numérique une infrastructure publique. Elle a alors lancé partout la discussion avec une seule question : « Comment avons-nous bien pu organiser tout Internet sans identité numérique ? » Les passeports, les permis de conduire et les registres comme le registre du commerce rendent possibles les échanges et le commerce, et c’est une mission essentielle de l’État. Moerel rattache l’identité numérique à cette même mission. L’État n’a pas besoin d’émettre lui-même toutes les données ; d’autres organisations peuvent aussi le faire. Mais il doit « organiser, réguler et orchestrer » l’écosystème.
En novembre 2019, le Conseil néerlandais de cybersécurité, dont Moerel est membre, a recommandé dans son avis « Naar een veilig eID-stelsel », consacré à un système d’eID sûr, d’organiser non seulement les services des pouvoirs publics mais aussi ceux des entreprises de manière à ce qu’ils s’articulent entre eux, avec un rôle de facilitation et de coordination pour l’État, « sinon on se retrouve face au problème de l’œuf et de la poule ». Sans coordination, chacun attend l’autre. Les données et l’identité font partie de cette infrastructure publique, a dit Moerel, « et nous devons veiller à ce qu’elle soit ouverte et interopérable ». Elle a montré ce que cela signifie avec un exemple tiré de la téléphonie. Avec un abonnement chez KPN, on peut aussi appeler quelqu’un abonné chez un autre opérateur, parce que la téléphonie est réglementée comme une infrastructure publique. Avec WhatsApp, on ne joint que les personnes qui ont aussi WhatsApp. L’identité numérique ne doit pas être enfermée dans un tel « jardin clos commercial ».
 Pr Lokke MoerelProfesseure de Global ICT Law à l’université de Tilburg et membre du Conseil néerlandais de cybersécurité
“Si vous ne tenez pas compte de l’adoption dès le départ, vos initiatives échoueront”
Pour une telle infrastructure ouverte, les Pays-Bas n’ont pas à partir de zéro, selon Moerel. Il existe déjà des solutions respectueuses de la vie privée qui pourront plus tard être certifiées au titre d’eIDAS, et les exigences de protection de la vie privée que Jacobs a fixées avec Yivi ont pesé dans les règles européennes. À Nimègue, Moerel a déjà vu cette boucle d’apprentissage à l’œuvre. La commune a mis en place un écosystème dans lequel les données personnelles arrivent en toute sécurité dans un portefeuille, et a testé les applications. Aucune loi ne l’interdisait, et la commune a saisi cette marge de manœuvre. Moerel a recommandé de s’appuyer sur ce qui existe déjà : financer de tels environnements de test et y associer les autorités de contrôle, « pour qu’elles apprennent elles aussi ». Il ne faut pas de nouvelle loi pour cela, mais « du leadership et un peu d’imagination ». Van Elferen a lui aussi souligné, dans son mot de bienvenue de la première journée, que cela ne fonctionne qu’ensemble : « Aucune ville, aucun ministère, aucune université, aucune entreprise ne peut y arriver seul. »