Article
Ce qu’eIDAS 2.0 signifie pour votre organisation
Les portefeuilles européens et les justificatifs numériques apportent de nouvelles possibilités et obligations. Quels domaines de votre organisation sont concernés, quels choix faut-il faire et comment vous préparer ?
Les organisations utilisent des données d’identité et des justificatifs pour accorder des accès, examiner des demandes et travailler avec d’autres acteurs. Elles détiennent aussi des informations auxquelles d’autres doivent pouvoir se fier. eIDAS 2.0 modifie le cadre européen dans lequel ces informations peuvent être émises et utilisées sous forme numérique.
Les conséquences pour votre organisation dépendent des services que vous proposez et de votre rôle dans l’échange. Une bonne préparation rapproche les obligations légales, les possibilités d’améliorer les services et les accords nécessaires. Elle permet de déterminer quels choix méritent une attention immédiate et quelle mise en œuvre pourra suivre.
Qu’est-ce qui change avec eIDAS 2.0 ?
eIDAS 2.0 étend les règles européennes relatives à l’identification électronique et aux services de confiance. Le portefeuille européen d’identité numérique en est un élément majeur. Il permet aux personnes de prouver leur identité, de recevoir des justificatifs numériques et de partager des données avec des organisations. La signature électronique fait également partie du cadre. La Commission européenne décrit les fonctions du portefeuille.
Des règles communes et des accords techniques doivent permettre cet usage entre organisations et au-delà des frontières nationales. Un destinataire peut, par exemple, vérifier l’origine et la validité d’un justificatif numérique. L’utilisateur peut partager les données de son portefeuille là où elles sont nécessaires. Pour un service donné, cela dépend notamment des justificatifs disponibles, des portefeuilles pris en charge et des accords avec les parties concernées.
Cet article porte sur les choix liés aux portefeuilles et aux justificatifs numériques au sein de ce cadre européen plus large.
Quels domaines de votre organisation sont concernés ?
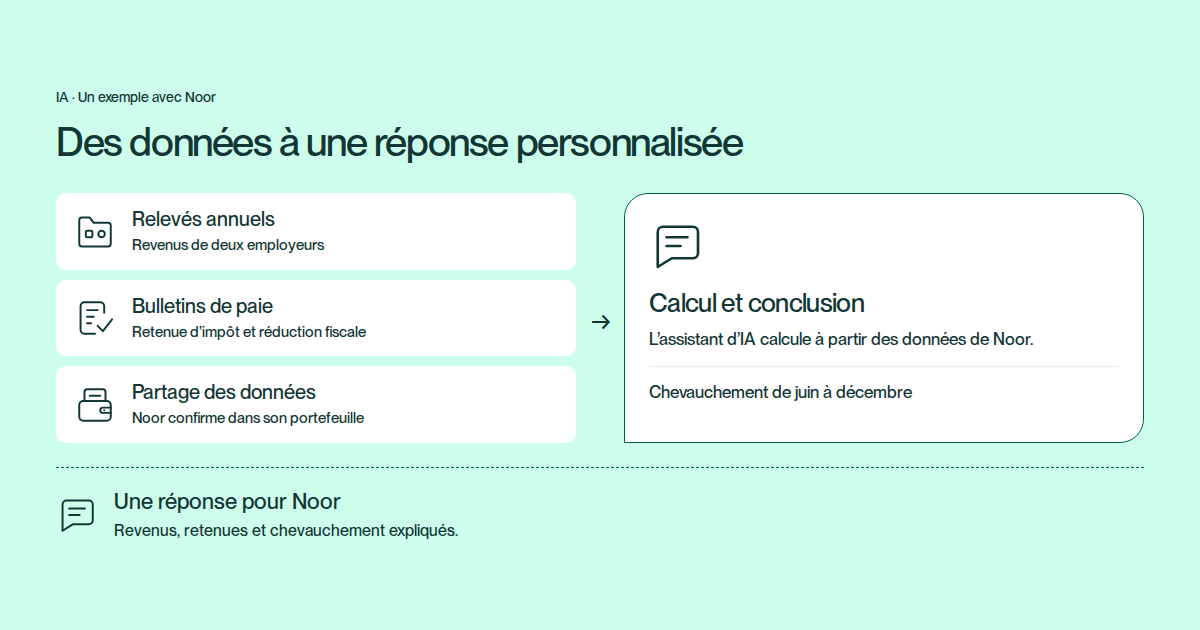
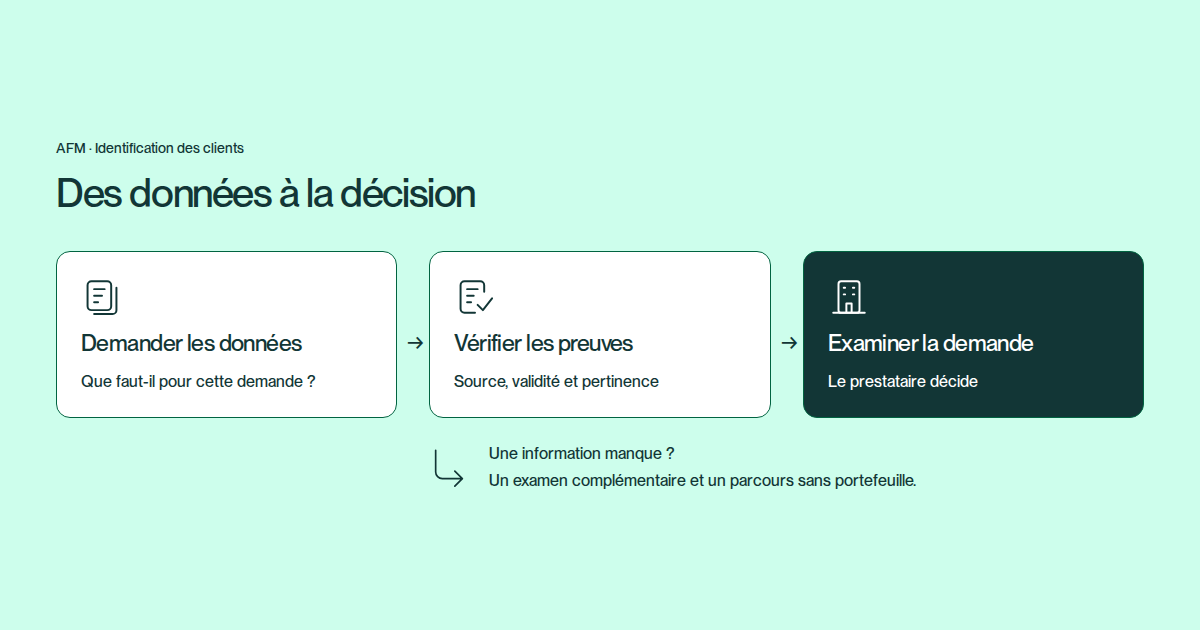
Examinez d’abord les informations utilisées par votre organisation. Dans quelles situations les clients, habitants, collaborateurs ou partenaires doivent-ils prouver leur identité, leurs attributs ou leurs pouvoirs ? En tant que destinataire, vous déterminez les données nécessaires, les sources acceptées et la manière dont la preuve intervient dans une décision. Vérifier un âge nécessite, par exemple, d’autres informations que vérifier un pouvoir de représentation.
Examinez ensuite les données que vous détenez vous-même. Pourraient-elles servir à d’autres acteurs si vous les mettiez à disposition sous forme de justificatif numérique ? Il peut s’agir d’une adhésion, d’un permis ou d’une habilitation. En tant qu’émetteur, vous devez pouvoir répondre de la signification et de l’origine du justificatif et prévoir le maintien de sa validité, sa correction ou sa révocation.
Une organisation peut remplir les deux rôles. Précisez donc, pour chaque service ou échange de données, ce que vous recevez, ce que vous émettez et qui en dépend. Vous verrez ainsi où eIDAS concerne votre organisation et quelles parties internes et externes associer à la préparation.
Quelles obligations et quels choix en découlent ?
Déterminez les règles applicables aux services que vous avez identifiés. Les services publics en ligne doivent accepter les portefeuilles européens conformes lorsqu’un État membre exige une identification et une authentification électroniques pour y accéder.
Pour les services privés, les conditions diffèrent : l’article 5 septies, paragraphe 2, lie l’obligation d’acceptation à une authentification forte de l’utilisateur pour l’identification en ligne, exigée par la loi ou par contrat. Les microentreprises et petites entreprises sont exemptées ; les autres acteurs relevant de cette disposition doivent accepter les portefeuilles à la demande volontaire de l’utilisateur au plus tard le 24 décembre 2027. Une règle distincte vise les très grandes plateformes en ligne désignées comme telles. La présentation d’eIDAS et sa chronologie détaillent le périmètre et le fondement juridique.
Une organisation souhaitant demander des données depuis un portefeuille européen doit s’enregistrer dans l’État membre où elle est établie, déclarer l’usage prévu et les données demandées, et s’identifier auprès de l’utilisateur. Les demandes doivent rester dans le périmètre des données enregistré. Voir les obligations des parties utilisatrices.
Pour l’émission, la catégorie juridique du justificatif et les conditions correspondantes nécessitent une évaluation distincte. Un justificatif ne devient pas automatiquement qualifié parce qu’il se trouve dans un portefeuille. L’obligation d’accepter les portefeuilles n’est pas non plus une obligation générale d’émettre soi-même des justificatifs. L’article 45 ter d’eIDAS décrit les effets juridiques des différentes catégories.
Au-delà de ces obligations, évaluez l’intérêt pour vos services. Quels échanges de données pourraient être simplifiés, quelles collaborations deviendraient possibles et qu’exigeraient-elles des parties concernées ? Vous pouvez ainsi donner à la préparation juridique et aux améliorations souhaitées une place adaptée dans votre planification.
Quels accords rendent l’échange utilisable ?
Pour agir sur la base d’un justificatif numérique, les parties doivent savoir ce qu’il signifie et sur quoi elles peuvent s’appuyer. Quelle source étaye les données ? Qui peut émettre le justificatif ? Que vérifie le destinataire et à quel point les informations doivent-elles être à jour ? La vérification technique contrôle l’origine et l’absence de modification des données. Elle ne rend pas les informations sources automatiquement exactes ou suffisantes pour décider. Le destinataire reste responsable de l’évaluation dans le cadre de son propre service.
Reliez ces accords aux règles du cadre de confiance dans lequel le justificatif est utilisé. Un rulebook peut préciser la signification, les données, les rôles et les conditions d’émission, d’utilisation et de gestion. Examinez les accords existants et les compléments nécessaires pour votre organisation. Pour approfondir, consultez notre présentation des cadres de confiance.
La place de l’utilisateur fait aussi partie de ces accords. Ne demandez que les données nécessaires et autorisées, expliquez leur usage et veillez à ce que les erreurs puissent être corrigées. Une confirmation dans le portefeuille ne remplace pas une base juridique valable au titre du RGPD. L’usage du portefeuille reste volontaire : les personnes qui n’en ont pas doivent donc aussi pouvoir poursuivre leur démarche. Voir les articles 5 et 6 du RGPD et l’article 5 bis, paragraphe 15, d’eIDAS.
Que demande la préparation à votre organisation ?
Réunissez les équipes métier, juridiques, de protection des données, de sécurité, techniques et d’exploitation. Les choix sont liés : les données dont vous avez besoin contribuent à déterminer ce que vous demandez, quelle source vous utilisez et comment vos systèmes doivent s’y connecter. Précisez qui prend ces décisions et qui est responsable de l’utilisation quotidienne.
Faites ensuite l’inventaire de l’existant : moyens d’identification, registres sources, définitions de données, accords et intégrations. Examinez avec les fournisseurs et les autres parties ce qui est utilisable et les dépendances encore non résolues. Vous obtenez ainsi une vue d’ensemble des services à prendre en compte, des décisions nécessaires et de l’ordre dans lequel les préparer.
Cette vue d’ensemble aide aussi à déterminer quel travail est utile dès maintenant. Dans certains domaines, il faut d’abord clarifier les responsabilités ou les accords d’acceptation. Ailleurs, une conception existante peut être testée ou une application déjà testée peut être intégrée aux activités quotidiennes.
Choisissez l’accompagnement adapté à votre question
Ver.iD accompagne les choix de fond et la mise en œuvre des justificatifs numériques. L’accompagnement pertinent dépend de votre question et du travail déjà réalisé :
- Déterminer une voie d’émission adaptée. Nous étudions où vos justificatifs doivent être utilisables et ce que cela nécessite.
- Élaborer les accords et les définitions. Nous précisons la signification, les données et les conditions d’émission, d’utilisation et de gestion.
- Tester une question technique ou pratique. Une preuve de concept délimitée, avec des données de démonstration, révèle le fonctionnement et les limites de l’échange.
- Mettre en service une application convenue. Nous aidons aux intégrations, aux tests de recette, au déploiement et au transfert à l’exploitation.
Ces services sont des points d’entrée distincts. Un rulebook existant, une étude antérieure ou une intégration testée peut constituer le point de départ. Votre organisation conserve la maîtrise des décisions de fond et des priorités ; nous convenons ensemble du travail réalisé par Ver.iD.
Une préparation ciblée clarifie ce qu’eIDAS demande à votre organisation et les domaines dans lesquels vous souhaitez agir. Discutez avec Ver.iD de votre situation et des choix que vous souhaitez approfondir.